jueves, 12 de mayo de 2022

WEBS

 OSI

WEB DE OSI

En la Oficina de Seguridad del Internauta (OSI) de INCIBE proporcionan la información y el soporte necesarios para evitar y resolver los problemas de seguridad que pueden existir al navegar por Internet.

El objetivo es reforzar la confianza en el ámbito digital a través de la formación en materia de ciberseguridad. En la OSI de INCIBE trabajan para:

  • · Ayudar a los usuarios a llevar a cabo un cambio positivo de comportamiento en relación con la adopción de buenos hábitos de seguridad.
  • · Hacerles conscientes de su propia responsabilidad en relación con la ciberseguridad.
  • · Contribuir a minimizar el número y gravedad de incidencias de seguridad experimentadas por el usuario.


IS4K
Internet Segura for Kids (IS4K) es el Centro de Seguridad en Internet para menores de edad en España y tiene por objetivo la promoción del uso seguro y responsable de Internet y las nuevas tecnologías entre los niños y adolescentes.

Son unidades didácticas que tratan temas como el ciberacoso, la netiqueta o la protección ante virus y fraudes. En esa línea, 'CyberTasks' presenta un conjunto de actividades que incluye incluso el desarrollo de videojuegos para trabajar la seguridad en la red.


miércoles, 11 de mayo de 2022

CORTAFUEGOS

 ¿QUÉ SON LOS CORTAFUEGOS?

Sistema de defensa que controla y filtra el tráfico de entrada y salida de una red. Se configura para pedir confirmación de cualquier programa que utilice la conexión a Internet (pueden establecerse excepciones). Normalmente incluidos en los SO también, aunque. existen otros de software libre o de pago.

EJEMPLOS DE CORTAFUEGOS 

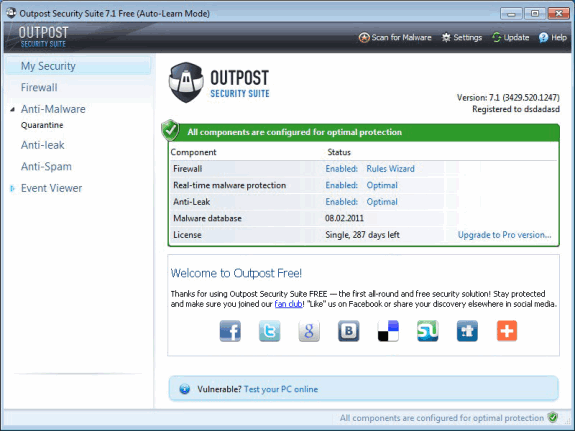
1. Agnitum Outpost Free

Con este potente firewall de Agnitum podrás proteger tu sistema y vigilar las aplicaciones que intentan enviar información desde tu sistema al exterior, controlando así la actividad de tu red. Además, también podrás vigilar ciertas tareas contra malware, spam y otros.


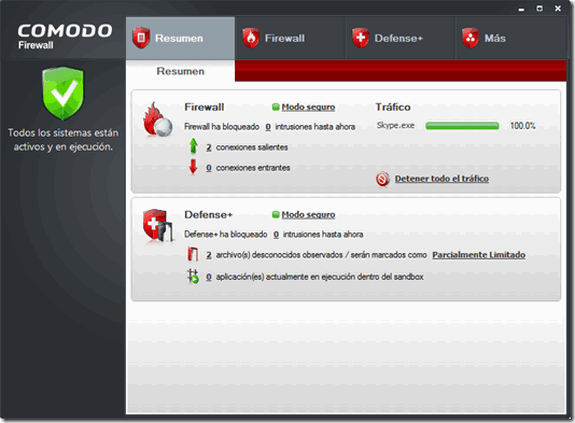
2. Comodo Firewall

Eficiente y agradable firewall que permite realizar operaciones de protección como controlar aplicaciones que acceden a Internet, el tráfico que entra o sale del sistema, vigilar puertos en escucha, etc...


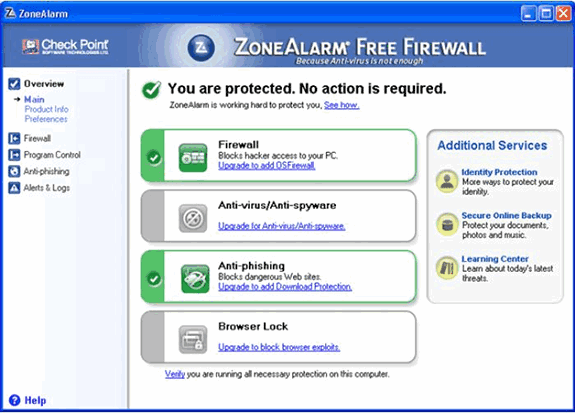
3. ZoneAlarm Free

Uno de los firewalls veteranos es ZoneAlarm. En su versión gratuita, ZoneAlarm Free permite servir como cortafuegos, protegiendo de accesos no autorizados y deteniendo el envío de posible información de privacidad de virus o spyware. También protege del Phishing que tan común es hoy en día.


4. PC Tools Firewall Plus 7

Controla la actividad de las aplicaciones que acceden a Internet, así como la creación de perfiles, examinar el historial, etc... Además, incluye soporte para el futuro IPv6.


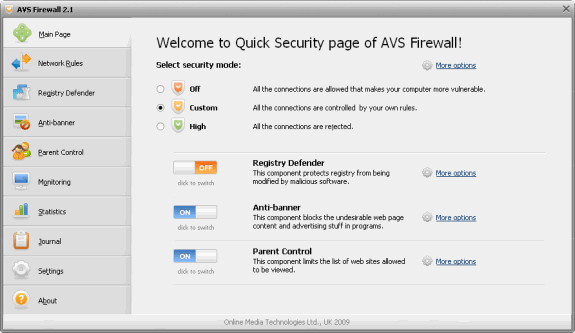
5. AVS Firewall

Excelente y atractivo cortafuegos que permite gestionar la seguridad de nuestro sistema mediante varias herramientas y utilidades, como reglas para aplicaciones, monitorizador del registro, control parental, estadísticas gráficas, etc...


TIPOS DE ATAQUES

 MAN IN THE MIDDLE

Man-in-the-Middle (MitM), que en español significa “hombre en el medio”, es un tipo de ataque destinado a interceptar, sin autorización, la comunicación entre dos dispositivos (hosts) conectados a una red. Este ataque le permite a un agente malintencionado manipular el tráfico interceptado de diferentes formas, ya sea para escuchar la comunicación y obtener información sensible, como credenciales de acceso, información financiera, etc., o para suplantar la identidad de alguna de las partes. Para que un ataque MitM funcione correctamente, el delincuente debe asegurarse que será el único punto de comunicación entre los dos dispositivos, es decir, el delincuente debe estar presente en la misma red que los hosts apuntados en el ataque para cambiar la tabla de enrutamiento para cada uno de ellos.

COMO PROTEGERSE DE ESTE ATAQUE

  • · Siempre desconfíe de las redes Wi-Fi
  • · Solo instale software de fuentes conocidas 
  • · Antivirus 
  • · Segregar redes
  • · Firewall
  • · Configurar los routers


  • DDoS
  • ¿Qué es un ataque DDos?
  • Un ataque DDoS se dirige directamente a las páginas web que tienen una arquitectura distribuida, un tipo de red que cuenta con una capacitad limitada en términos de infraestructura. De igual modo, es mucho más fácil inmovilizarla, bloquearla y por consiguiente hacer que la página web sea inutilizable.
  • ¿Cuales son los efectos de un ataque DDoS en una página web?
  • Se deduce fácilmente que una página web de arquitectura distribuida que sea muy solicitado no tendrá los recursos necesarios para garantizar un funcionamiento óptimo. La plataforma no será capaz de responder a rápidamente a las múltiples solicitudes.

    Sin embargo, la integralidad de las solicitudes o una parte de ellas pueden ser ignoradas. Los ciberdelincuentes no atacan la estructura de la página web, sino su capacidad de respuesta, haciendo que la página sea inutilizable.
  • ¿Cómo protegerse de un ataque DDoS?

    Los webmasters pueden adoptar múltiples soluciones para protegerse contra este tipo de ataques. La primera consiste en elegir de forma concienciada el host. 

    Implementar una página espejo, es otra forma efectiva de protegerse contra ataques de este tipo. Se trata de crear con un nombre de dominio diferente, una copia exacta de la página que entrará en funcionamiento en caso de bloqueo de la plataforma original.

    Crear una versión más ligera de la plataforma o instalar un sistema de alerta, es otra de las soluciones que permitirá a las empresas protegerse mejor contra los ataques DDoS.


viernes, 6 de mayo de 2022

HOAX

 ¿QUÉ ES UN HOAX?

Son cadenas de correo iniciadas por empresas para poder recopilar las direcciones de correo electrónico de muchos de los usuarios y posteriormente hacer mailings (que constituirán a su vez spam). Se aprovechan de la bondad, la credulidad y la superstición de las personas. Es una práctica no ilegal en la actualidad. Una cadena empieza cuando una empresa envía un mensaje del tipo “Niño perdido” o “¡Cuidado, virus peligroso!” a millones de direcciones inventadas (las que no den mensaje de error es que existen y ya pueden utilizarse); algunos de estos destinatarios reenviarán con buena fe el mensaje y se formará así la cadena; después de muchos envíos, llegará de nuevo a la empresa que lo inició, junto a una cadena de direcciones válidas.

¿Has recibido algún tipo de mensaje de este tipo? o ¿Lo has reenviado por error? 

En mi caso, no me ha llegado por suerte ningún mensaje de este tipo, ni tampoco reenviado.

Ejemplos de los hoaxes más famosos

Michael Jordan está muerto. En febrero de 2015, un artículo publicado en el sitio web de Cronica MX decía que el ex Chicago Bull Michael Jordan había ido a esa gran cancha de baloncesto en el cielo después de sufrir un infarto mientras dormía. También publicaron un videoclip diseñado para parecerse a un segmento de noticias de última hora en YouTube con imágenes de un lloroso reportero de ESPN, Rich Eisen, diciendo adiós.

Diarios falsos de Hitler. En 1979, el reportero de la Revista Der Stern, Gerd Heidemann, se reunió con el coleccionista de recuerdos nazi Fritz Stiefel, quien afirmó tener un diario escrito por Adolf Hitler. Stiefel dijo que se había recuperado de un accidente en 1945 de un avión que transportaba los efectos personales de Hitler.

Niño globoEl 15 de octubre de 2009, la nación no podía apartar la vista de la cobertura noticiosa ininterrumpida de un globo de helio plateado hecho en casa que parecía un ovni flotando en los cielos de Colorado.


AMENAZAS CIBERTÉCNICAS EN EL PLANETA

 Según la web: https://cybermap.kaspersky.com

¿Cuál es el país más atacado?

El país mas atacado es Rusia, seguido de Brasil, EEUU y China.

¿En que puesto está España?
España se encuentra en el lugar número 13


¿Que es un botnet o red zombi?

Una botnet, o mejor dicho, una red de bots (también conocida como ejército zombi) es una red constituida por un gran número de equipos informáticos que han sido "secuestrados" por malware, de forma que quedan a disposición de un hacker.

VIRUS CLÁSICOS

VIRUS CLÁSICOS MÁS  DAÑINOS DE LA HISTORIA

Iloveyou

A través de técnicas de ingeniería social, el virus ILOVEYOU, se popularizó como otro virus de la época no había sido capaz. En el año 2000, a través de un documento adjunto por medio del correo electrónico, con título ILOVEYOU, se masificó un script que se hacía pasar por un archivo TXT.

Melissa

Este famoso y peligroso virus informático se viralizó en el año 1999, llegando a afectar en tan solo pocos días compañías como MicrosoftIntel y Lucent Technologies. Causó daños de más de 80 millones de dólares a empresas norteamericanas e infectó a computadores de todo el mundo.

CodeRed

Este virus informático, explotado en el 2001, se popularizó por su intención de infectar a la Casa Blanca a través de un ataque de denegación de servicio distribuido (DDoS). Todas las computadoras infectadas con Code Red intentaron contactar a los servidores web de la Casa Blanca al mismo tiempo, sobrecargando las máquinas.

Sasser

Descubierto en el 2004, Sasser fue un gusano de Windows XP y Windows 2000 que afectó perjudicialmente a millones de computadoras e importantes infraestructuras incluyendo aerolíneas, agencias de noticias, transporte público, hospitales, entre otros.

Zeus

El troyano Zeus se dio a conocer en el año 2009 comprometiendo miles de cuentas FTP, computadoras de grandes corporaciones multinacionales y bancos como AmazonOracleBank of AmericaCisco, entre otros. Fue diseñado inicialmente para infectar computadoras con Windows y realizar varias tareas delictivas como registro de teclas, captura de formularios en el navegador, robar información confidencial de los ordenadores infectados; credenciales y datos bancarios. Sin embargo, debido a su alto grado de personalización, se convirtió en un arma capaz de recopilar cualquier tipo de información.


 ¿Has  padecido  alguna  vez  en  tu  ordenador  u dispositivo móvil algún virus? ¿Recuerdas cuál? ¿Cómo conseguiste eliminarlo?

Si, una vez padecí un virus en mi ordenador antiguo y lo solucioné comprando un antivirus de la tienda de informática

miércoles, 4 de mayo de 2022

LA HISTORIA DE NICO

 ¿CUAL ES LA HISTORIA DE NICO?

La historia de Nico se trata realmente de la historia de un mensaje que circuló por internet. se trata de un dibujo a mano que ponía "ayúdame a recorrer el mundo, soy Nico". Este dibujo lo inicio una profesora de 3 ESO con la finalidad de que los alumnos se concienciasen de lo lejos que puede llegar un mensaje que envías por internet. Este mensaje llego a miles y miles de personas y sirvió de ejemplo para que sus alumnos lleven cuidado con lo que publican.

¿QUE OPINO SOBRE LA NOTICIA?

a mi personalmente no me llegó el mensaje, pero sé que a mucha gente si. de esta historia opino que la profesora hizo muy bien al iniciar este movimiento puesto que los alumnos tan pequeños no son conscientes de lo grande que es internet y el daño que puede causar.